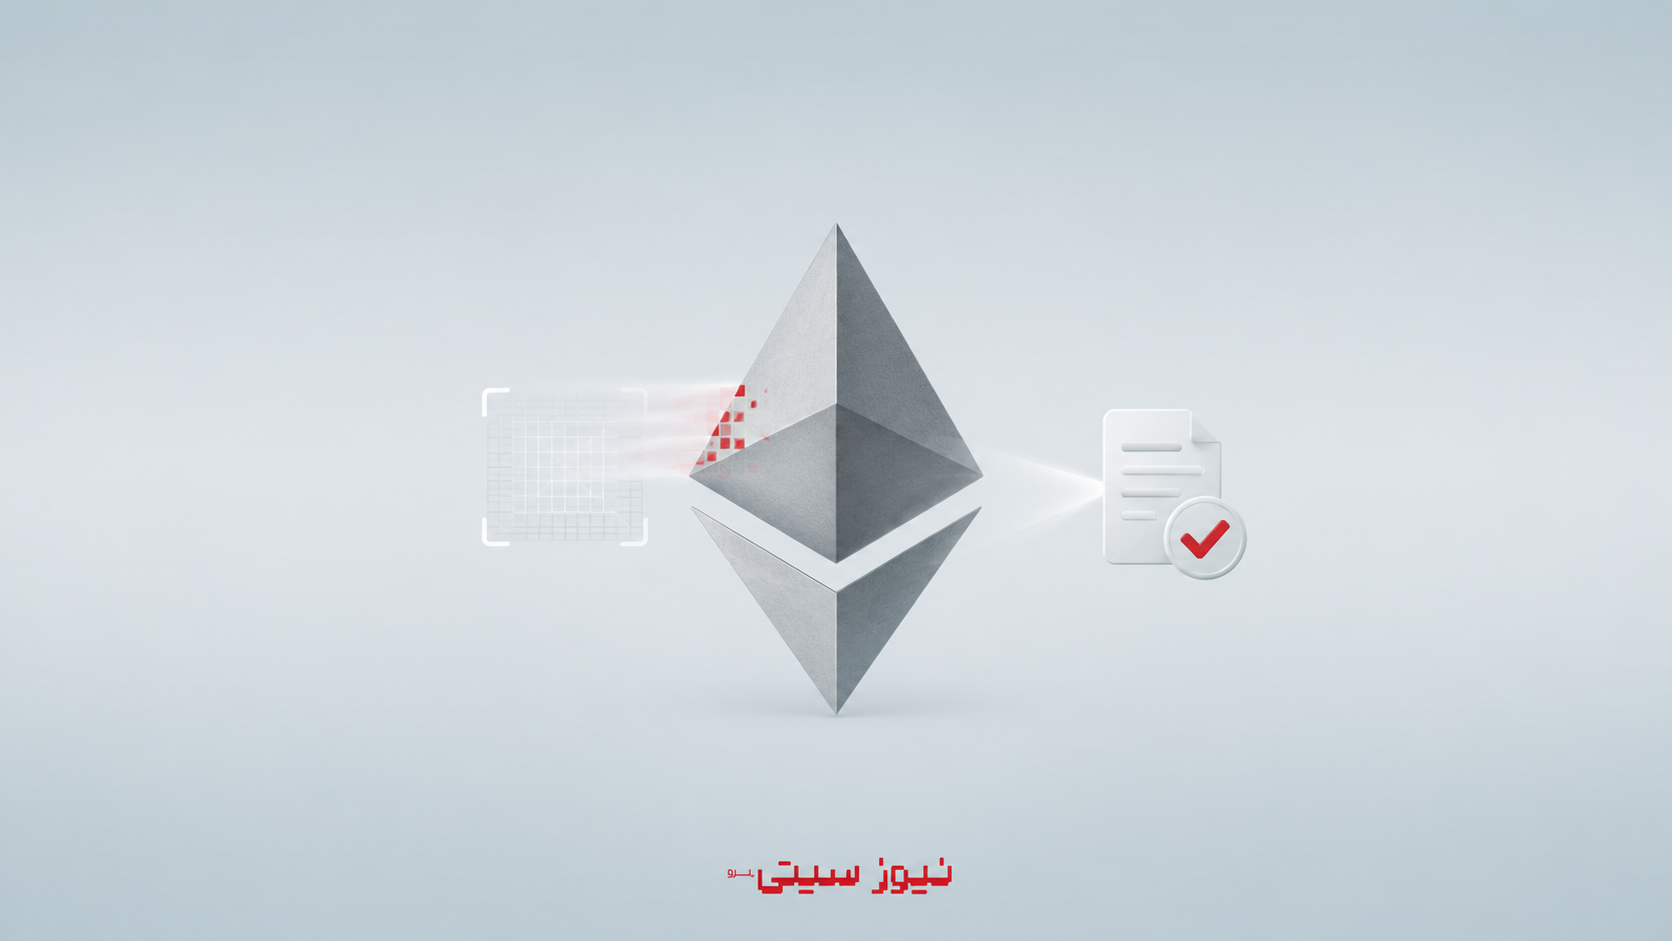

بنیاد اتریوم اعلام کرده در جریان یک آزمایش امنیتی با استفاده از چند ایجنت هوش مصنوعی، یک آسیبپذیری واقعی در زیرساخت نرمافزاری شبکه اتریوم شناسایی شده است؛ نقصی که میتوانست با ارسال پیامهای مخرب از راه دور، باعث کرش کردن بخشی از نودهای اعتبارسنج شود. این آسیبپذیری در لایه libp2p gossipsub قرار داشت؛ بخشی از زیرساخت ارتباطی همتابههمتا که کلاینتهای اجماع اتریوم برای تبادل پیامهای شبکه به آن وابستهاند. بنیاد اتریوم اعلام کرده این باگ برطرف و با شناسه CVE-2026-34219 بهصورت عمومی ثبت شده است.
اهمیت این خبر فقط در کشف یک باگ فنی نیست، بلکه در روش کشف آن است. تیم امنیت پروتکل بنیاد اتریوم مدتی است ایجنتهای هوش مصنوعی را بهصورت هماهنگ روی سیستمهایی اجرا میکند که شبکه اتریوم به آنها وابسته است؛ از نرمافزارهای سیستمی و کدهای رمزنگاری گرفته تا قراردادها و اجزای حساس پروتکل. در این آزمایش، هوش مصنوعی توانست یک سرنخ واقعی پیدا کند، اما تشخیص نهایی، بازتولید فنی، بررسی اثرگذاری و تصمیمگیری درباره واقعی بودن آسیبپذیری همچنان توسط کارشناسان انسانی انجام شد.
طبق گزارش CoinDesk، آسیبپذیری کشفشده از نوع remotely triggerable crash بود؛ یعنی یک مهاجم میتوانست از راه دور و با ارسال پیام خاص، باعث کرش شدن نودهای آسیبپذیر شود. در شبکهای مانند اتریوم، نودهای اعتبارسنج نقش مهمی در حفظ اجماع، بلاک و تأیید وضعیت شبکه دارند؛ بنابراین هر نقصی که بتواند آنها را آفلاین یا ناپایدار کند، از نظر امنیتی جدی محسوب میشود، حتی اگر به معنی سرقت مستقیم دارایی نباشد.
با این حال، پیام اصلی بنیاد اتریوم این نیست که هوش مصنوعی حالا میتواند جایگزین ممیز های امنیتی شود. برعکس، این آزمایش نشان داده هرچقدر ایجنتهای هوش مصنوعی در پیدا کردن سرنخها سریعتر شوند، چالش اصلی به مرحله بررسی و اولویتبندی این سرنخها منتقل میشود. یعنی بررسی اینکه کدام گزارش واقعاً آسیبپذیری است و کدام فقط یک گزارش ظاهراً فنی، اما اشتباه . خود بنیاد اتریوم در مطلبی با عنوان «Triage is the product» تأکید کرده که ایجنتها علاوه بر باگهای واقعی، تعداد زیادی گزارش متقاعدکننده اما نادرست نیز تولید میکنند.
این نکته برای امنیت بلاکچین بسیار مهم است. گزارشهای نادرست هوش مصنوعی میتوانند بهظاهر دقیق، فنی و قابل قبول باشند، اما وقتی مهندسان آنها را بازتولید میکنند، مشخص میشود آسیبپذیری واقعی وجود ندارد یا فرضیات گزارش درست نبوده است. در امنیت نرمافزار، همین مرحله اعتبارسنجی اهمیت زیادی دارد؛ چون یک تیم امنیتی نمیتواند صرفاً بر اساس خروجی مدل، تصمیم بگیرد کدی را بحرانی اعلام کند یا برای کل شبکه هشدار منتشر کند.
در مورد CVE-2026-34219، ارزش هوش مصنوعی در این بود که توانست میان حجم بزرگی از کد و حالتهای احتمالی اجرا، یک مسیر مشکوک را پیدا کند. اما ارزش انسان در این بود که فهمید این مسیر واقعاً قابل سوءاستفاده است، اثر آن چیست، چگونه باید بازتولید شود و چه اصلاحی لازم دارد. به همین دلیل، نتیجه این آزمایش بیشتر به نفع مدل «AI + انسان» است، نه جایگزینی کامل انسان با هوش مصنوعی.
این اتفاق همچنین نشان میدهد امنیت شبکههای بلاکچینی وارد مرحله تازهای شده است. از یک طرف، مهاجمان میتوانند از ابزارهای هوش مصنوعی برای پیدا کردن باگها سریعتر استفاده کنند. از طرف دیگر، تیمهای دفاعی هم میتوانند همین ابزارها را برای اسکن، کشف الگوهای خطرناک و تولید فرضیههای امنیتی بهکار بگیرند. بنابراین رقابت امنیتی آینده احتمالاً فقط بین انسانها نخواهد بود؛ بلکه بین تیمهایی خواهد بود که بهتر میتوانند هوش مصنوعی را در کنار متخصصان امنیتی استفاده کنند.
برای اتریوم، ثبت و رفع این آسیبپذیری پیش از سوءاستفاده عمومی خبر مثبتی است، اما از نظر راهبردی پیام بزرگتری دارد: هوش مصنوعی میتواند سرعت کشف آسیبپذیریها را بالا ببرد، اما هنوز نمیتواند بهتنهایی درباره واقعی بودن، شدت خطر و مسیر اصلاح تصمیم بگیرد. در شبکههایی که میلیاردها دلار ارزش روی آنها قفل شده، این تفاوت بسیار حیاتی است.
در نهایت، آزمایش بنیاد اتریوم نشان میدهد آینده ممیزی امنیتی احتمالاً ترکیبی خواهد بود؛ ایجنتهای هوش مصنوعی برای جستوجوی سریع، پیدا کردن سرنخها و تولید فرضیههای فنی، و انسانها برای قضاوت، بازتولید، اولویتبندی و اصلاح نهایی. به بیان ساده، هوش مصنوعی میتواند چراغقوه قدرتمندی برای پیدا کردن نقاط تاریک کد باشد، اما هنوز این مهندسان امنیت هستند که باید تشخیص دهند کدام سایه واقعاً خطرناک است.
۰ دیدگاه
در حال آمادهسازی فرم دیدگاه…