
هک کیف پول لجر این بار با کشف یک تراشهی جاسوسی در یک Ledger Nano X خریداریشده از فروشگاه MediaMarkt آلمان خبرساز شده است.
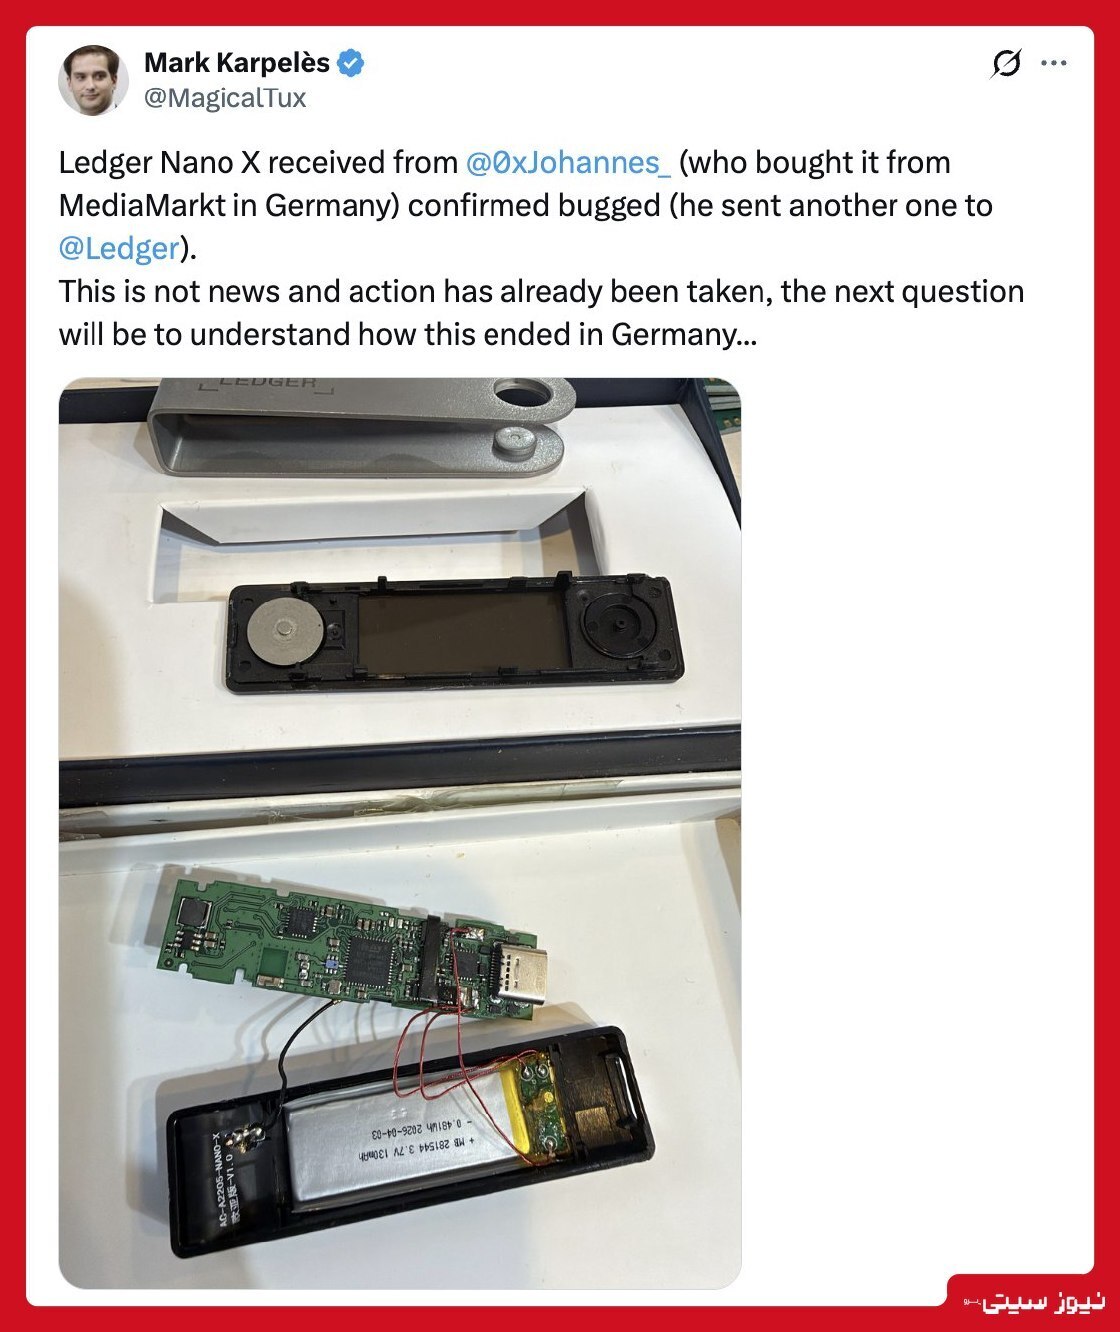
Mark Karpelès، مدیر سابق صرافی Mt. Gox و مدیر Karpelès Lab، اعلام کرده دستگاهی که برای بررسی به او ارسال شده بود دارای یک مدار اضافه و غیرمجاز در داخل بدنه بوده است.
به گفتهی Karpelès، این ایمپلنت میتواند اطلاعات نمایشدادهشده هنگام ساخت کیف پول، از جمله عبارت بازیابی 24 کلمهای، را دریافت کند و از طریق یک ماژول ارتباط موبایلی و eSIM برای مهاجم ارسال کند.
- یک Ledger Nano X خریداریشده از MediaMarkt آلمان دارای ایمپلنت سختافزاری گزارش شده است.
- Mark Karpelès میگوید دستگاه را باز کرده و ایمپلنت را داخل آن پیدا کرده است.
- Ledger اصل حملهی سختافزاری مشابه را در دستگاههای توزیعشده توسط CryptoBilis تأیید کرده است.
- ایمپلنت میتواند عبارت بازیابی 24 کلمهای را هنگام راهاندازی بخواند.
- اطلاعات میتواند از طریق LTE و eSIM به سرور مهاجم ارسال شود.
- Ledger میگوید Secure Element، سیستمعامل و سرورهای شرکت هک نشدهاند.
- MediaMarktSaturn فروش Ledger را بهطور احتیاطی متوقف کرده است.
- Ledger میگوید موجودی آلمانی که خودش بررسی کرده، نشانهای از دستکاری نداشته است.

فهرست مطالب
- هک کیف پول لجر در آلمان چگونه کشف شد؟
- تراشه جاسوسی لجر چگونه کار میکند؟
- هک کیف پول لجر چگونه Seed Phrase را سرقت میکند؟
- MediaMarkt چه واکنشی نشان داد؟
- Ledger درباره هک کیف پول لجر چه گفته است؟
- آیا همه Ledgerهای فروختهشده در آلمان آلودهاند؟
- ارتباط این ماجرا با CryptoBilis چیست؟
- کاربران Ledger باید چه چیزهایی را بررسی کنند؟
- اگر دستگاه را قبلاً راهاندازی کردهایم چه کنیم؟
- جمعبندی هک کیف پول لجر
- منابع
هک کیف پول لجر در آلمان چگونه کشف شد؟
ماجرا پس از آن جدیتر شد که چند کاربر درباره وجود قطعات غیرعادی داخل کیف پولهای Ledger خریداریشده از فروشندگان مختلف گزارش منتشر کردند.
یکی از کاربران با نام Johannes گفته بود 2 دستگاه Ledger را از فروشگاههای مختلف MediaMarkt در آلمان خریداری کرده و داخل آنها سیمها و ماژولهای ارتباطی غیرمجاز مشاهده کرده است.
یکی از این دستگاهها برای بررسی به Mark Karpelès ارسال شد.
Karpelès در 15 اکتبر اعلام کرد Ledger Nano X ارسالشده به آزمایشگاه او واقعاً دارای یک ایمپلنت سختافزاری بوده است.
به گفتهی او، نمونهی کشفشده در آلمان از نظر عملکرد به همان ایمپلنتهایی شباهت دارد که در حملات قبلی علیه دستگاههای Ledger مشاهده شده بودند.
این گزارش باعث شد بحث هک کیف پول لجر از جنوب شرق آسیا به بازار اروپا نیز کشیده شود.
تراشه جاسوسی در هک کیف پول لجر چگونه کار میکند؟
این حمله با هک نرمافزار Ledger یا شکستن مستقیم تراشهی Secure Element انجام نمیشود.
مهاجم بهصورت فیزیکی دستگاه واقعی را باز میکند و یک مدار اضافه داخل آن قرار میدهد.
طبق بررسی Ledger Donjon و توضیحات Karpelès، ایمپلنت از چند بخش تشکیل شده است.
- بخشی که اطلاعات نمایشگر را میخواند؛
- یک مودم ارتباط موبایلی؛
- یک eSIM برای ارسال داده؛
- مدار اضافهای که داخل دستگاه پنهان میشود.
در نتیجه مهاجم مجبور نیست سیستمعامل Ledger را تغییر دهد یا کنترل مستقیم تراکنشها را در اختیار بگیرد.
این نوع هک کیف پول لجر یک Supply Chain Attack یا «حمله به زنجیرهی تأمین» است؛ یعنی دستگاه در فاصلهی میان کارخانه و رسیدن به دست خریدار دستکاری میشود.
هک کیف پول لجر چگونه Seed Phrase را سرقت میکند؟
هنگام راهاندازی یک Ledger جدید، دستگاه یک Secret Recovery Phrase یا عبارت بازیابی 24 کلمهای ایجاد میکند.
این کلمات روی نمایشگر خود دستگاه نشان داده میشوند تا کاربر آنها را روی کاغذ ثبت کند.
در حملهی جدید، ایمپلنت اطلاعات نمایشگر را در همین مرحله دریافت میکند.
سپس عبارت بازیابی از طریق شبکهی موبایلی برای زیرساخت متعلق به مهاجم ارسال میشود.
این موضوع بسیار خطرناک است؛ زیرا هر فردی که تمام 24 کلمهی بازیابی را داشته باشد، میتواند کیف پول را روی دستگاه یا نرمافزار دیگری بازیابی کند و به داراییهای آن دسترسی پیدا کند.
به همین دلیل، هک کیف پول لجر در این سناریو بدون نیاز به دسترسی دوباره به خود دستگاه میتواند امنیت دارایی را از بین ببرد.
MediaMarkt چه واکنشی به هک کیف پول لجر نشان داد؟
MediaMarktSaturn پس از انتشار گزارش دستکاری یک دستگاه در آلمان، فروش محصولات Ledger را متوقف کرد.
سخنگوی این شرکت اعلام کرده محصولات مربوط از فروشگاههای فیزیکی و پلتفرمهای آنلاین گروه در کشورهای مختلف کنار گذاشته شدهاند.
این تصمیم بهعنوان یک اقدام احتیاطی و در هماهنگی با Ledger انجام شده است.
در زمان انتشار گزارش اولیه، زیان مالی مرتبط با دستگاه گزارششده در آلمان اعلام نشده بود.
توقف فروش به معنی تأیید آلودهبودن تمام موجودی MediaMarkt نیست؛ بلکه اقدامی احتیاطی در زمان بررسی موضوع بوده است.
Ledger درباره هک کیف پول لجر چه گفته است؟
Ledger وجود ایمپلنت سختافزاری را تأیید کرده است.
آزمایشگاه امنیتی Ledger Donjon دستگاههای آلودهی مرتبط با CryptoBilis را بررسی کرده و تأیید کرده که مدار مخفی میتواند عبارت بازیابی را از روی نمایشگر بخواند و از طریق LTE ارسال کند.
با این حال، شرکت تأکید کرده که Secure Element، سیستمعامل Ledger و سرورهای آن مورد نفوذ قرار نگرفتهاند.
به گفتهی Ledger، مهاجمان دستگاههای واقعی را پس از خروج از کنترل شرکت تهیه کرده، آنها را باز کرده و قطعات مخفی را داخل آنها نصب کردهاند.
در نتیجه، هک کیف پول لجر بیشتر یک حملهی فیزیکی به مسیر توزیع بوده تا یک آسیبپذیری در معماری اصلی Ledger.
آیا همه دستگاههای Ledger فروختهشده در آلمان آلودهاند؟
خیر؛ چنین نتیجهای از اطلاعات فعلی قابل استخراج نیست.
Ledger اعلام کرده تیم امنیتی آن تعدادی از دستگاههای موجود در فروشگاهها و شبکهی توزیع آلمان، از جمله فروشگاههای نامبردهشده در گزارشها، را بررسی کرده است.
به گفتهی شرکت، در نمونههایی که بررسی شدند هیچ نشانهای از دستکاری مشاهده نشد.
Ledger همچنین در آن مقطع گفته بود هنوز دستگاههایی را که تصاویرشان در فضای آنلاین منتشر شده مستقیماً بررسی نکرده است.
در مقابل، Karpelès بعداً اعلام کرد دستگاه MediaMarkt که مستقیماً برای او ارسال شده بود دارای ایمپلنت است.
بنابراین در پرونده هک کیف پول لجر باید میان «کشف یک یا چند نمونهی دستکاریشده» و «آلودهبودن تمام موجودی یک فروشگاه یا کشور» تفاوت گذاشت.
ارتباط هک کیف پول لجر با CryptoBilis چیست؟
تحقیقات اولیهی Ledger روی دستگاههایی متمرکز بود که از طریق فروشندهای به نام CryptoBilis در جنوب شرق آسیا عرضه شده بودند.
Ledger بهطور رسمی تأیید کرده برخی دستگاههای فروختهشده از طریق این کانال دارای ایمپلنت LTE بودهاند.
گزارشهای آنچین نیز از سرقت میلیونها دلار دارایی از کاربران خبر دادهاند، هرچند Ledger تأکید کرده رقم دقیق خسارت و تعداد قربانیان هنوز بهطور کامل تأیید نشده است.
پس از این اتفاق، گزارشهایی از دستگاههای مشکوک در سنگاپور و آلمان نیز منتشر شد.
Karpelès میگوید نمونههای جدیدتر ایمپلنت از طراحی حرفهایتری برخوردارند و حتی برای تولید در مقیاس بزرگ طراحی شدهاند.
این مسئله نگرانی درباره گسترش هک کیف پول لجر از یک فروشندهی خاص به بخشهای دیگر زنجیرهی توزیع را افزایش داده است.
کاربران Ledger بعد از هک کیف پول لجر باید چه چیزهایی را بررسی کنند؟
مهمترین عامل، محل خرید دستگاه است.
Ledger گفته در حملات تأییدشده، دستگاهها پس از خروج از کنترل شرکت دستکاری شدهاند.
بنابراین کاربرانی که دستگاه خود را از فروشندگان واسطه، بازارهای آنلاین شخص ثالث یا منابع نامطمئن خریدهاند باید حساسیت بیشتری داشته باشند.
کاربر باید هرگونه نشانهی غیرعادی در بستهبندی، بدنه، کابلها یا رفتار دستگاه را جدی بگیرد.
Ledger همچنین توصیه کرده کاربران دستورالعملهای رسمی مربوط به شناسایی دستگاههای دستکاریشده را دنبال کنند.
مهمتر از همه، عبارت بازیابی نباید تحت هیچ شرایطی داخل وبسایت، اپلیکیشن یا فرم آنلاین وارد شود.
اگر Ledger مشکوک را قبلاً راهاندازی کردهایم چه کنیم؟
اگر کاربر احتمال میدهد دستگاهش دستکاری شده و عبارت بازیابی 24 کلمهای روی آن ایجاد شده است، باید آن Seed Phrase را بالقوه افشاشده در نظر بگیرد.
صرفاً تعویض PIN یا Reset کردن همان دستگاه کافی نیست؛ زیرا مهاجم ممکن است عبارت بازیابی اصلی را قبلاً دریافت کرده باشد.
راه امن این است که یک عبارت بازیابی کاملاً جدید روی دستگاهی مورداعتماد ایجاد شود و داراییها به آدرسهایی منتقل شوند که از Seed جدید ساخته شدهاند.
Ledger نیز در راهنمای رسمی خود برای کاربران متاثر توصیه کرده در صورت استفاده از دستگاه مشکوک، داراییها به کیف پولی با Recovery Phrase جدید منتقل شوند.
اگر دارایی از کیف پول سرقت شده باشد، شرکت توصیه کرده موضوع با نیروهای پلیس و مراجع قضایی نیز پیگیری شود.
جمعبندی هک کیف پول لجر
هک کیف پول لجر در این پرونده با یک آسیبپذیری معمول نرمافزاری تفاوت دارد. مهاجمان دستگاه واقعی را در زنجیرهی توزیع باز کرده و یک ایمپلنت سختافزاری داخل آن قرار دادهاند.
Ledger تأیید کرده ایمپلنتهای بررسیشده میتوانند عبارت بازیابی 24 کلمهای را هنگام نمایش روی صفحه بخوانند و آن را از طریق شبکهی موبایل ارسال کنند.
Mark Karpelès نیز اعلام کرده یک Ledger Nano X خریداریشده از MediaMarkt آلمان را بررسی کرده و ایمپلنت مشابهی داخل آن یافته است.
MediaMarktSaturn در واکنش، فروش محصولات Ledger را بهطور احتیاطی متوقف کرده است. در مقابل، Ledger میگوید نمونههایی که خودش از موجودی آلمان بررسی کرده دستکاری نشده بودند.
بنابراین شواهد فعلی وجود نمونههای آلوده را نشان میدهد، اما اثبات نمیکند تمام دستگاههای Ledger فروختهشده در آلمان یا MediaMarkt آلوده هستند.
مهمترین پیام امنیتی پرونده هک کیف پول لجر این است که در کیف پول سختافزاری نیز امنیت فقط به تراشه و نرمافزار محدود نمیشود؛ زنجیرهی تأمین و محل خرید دستگاه هم بخشی از مدل امنیتی است.
منابع
- Ledger؛ پاسخ رسمی به حملهی Hardware Implant
- The Block؛ تأیید نحوهی عملکرد ایمپلنت و توقف فروش MediaMarkt
- Unchained؛ بررسی Mark Karpelès از Nano X خریداریشده از MediaMarkt آلمان
- Cointelegraph؛ توقف فروش محصولات Ledger توسط MediaMarktSaturn
- Karpelès Lab؛ فهرست نمونههای گزارششده از Ledgerهای دستکاریشده
سلب مسئولیت:
مطالب منتشرشده صرفاً با هدف اطلاعرسانی تهیه شده و فاقد هرگونه وابستگی، جانبداری یا جهتگیری سیاسی و حزبی است و بههیچوجه توصیهای برای خرید، فروش یا نگهداری داراییهای مالی، سهام، ارزهای دیجیتال یا سایر ابزارهای سرمایهگذاری محسوب نمیشود. تصمیمگیری برای سرمایهگذاری بر عهدهی مخاطب است و توصیه میشود پیش از هر اقدامی، تحقیقات کافی انجام داده و در صورت نیاز با مشاور مالی متخصص مشورت کنید.
به نظرتون خارج کنیم سرمایمون از کیف بول ladger?